
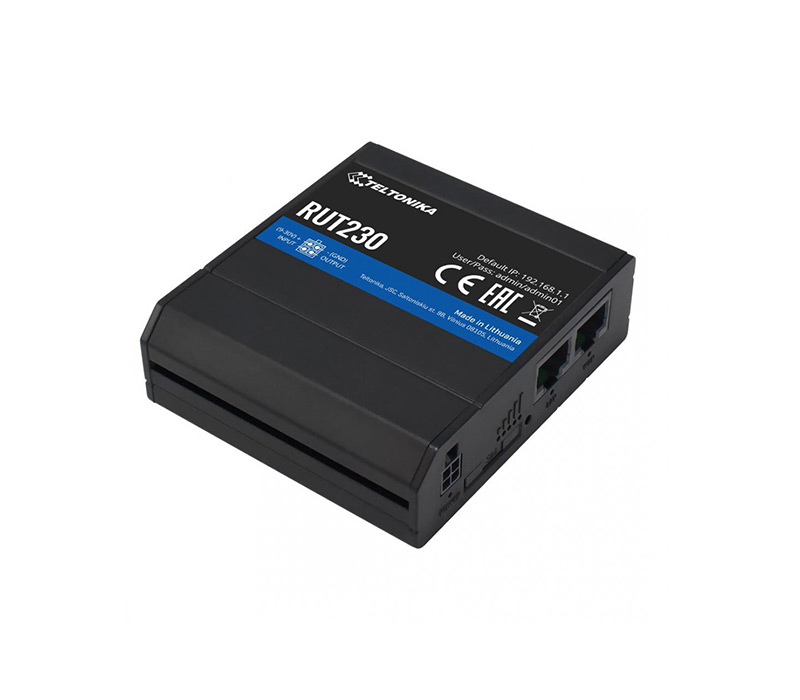
Le RUT230 est un routeur cellulaire industriel 3G doté de deux ports Ethernet 10/100, du Wi‑Fi 802.11b/g/n et d’E/S numériques avec des fonctions VPN avancées.
Basé sur le système d’exploitation RutOS, il intègre des fonctionnalités avancées telles que les VLAN, le routage statique et dynamique, l’équilibrage de charge, la sauvegarde réseau et le basculement automatique de connexion (Auto Failover).
Pour sécuriser les communications et l’accès aux équipements distants, le routeur embarque un pare-feu intégré, les protocoles VPN OpenVPN et IPsec, ainsi que des mécanismes d’authentification par clés pré-partagées et certificats X.509
Connectivité
Ce modèle prend en charge les réseaux cellulaires 3G HSPA+ avec un débit descendant pouvant atteindre 14,4 Mb/s. Il est compatible avec les technologies UMTS, EDGE, GPRS et CSD afin d’assurer un fonctionnement sur un grand nombre de réseaux mobiles dans le monde.
La connectivité sans fil est assurée par une interface Wi‑Fi IEEE 802.11b/g/n fonctionnant en mode point d’accès (AP) ou station (STA). La fonction Hotspot intégrée permet de distribuer un accès réseau local aux équipements et terminaux de maintenance.
Interfaces
L’appareil dispose de deux ports Ethernet Fast Ethernet 10/100 Mbps. L’un est configuré en LAN tandis que le second peut être utilisé comme port WAN ou reconfiguré en LAN selon les besoins de l’application.
Il intègre également un lecteur SIM externe, un connecteur SMA pour l’antenne cellulaire et un connecteur RP‑SMA pour l’antenne Wi‑Fi.
Une entrée numérique et une sortie numérique à collecteur ouvert sont disponibles sur le connecteur d’alimentation afin d’assurer des fonctions simples de surveillance et de commande à distance
Protocoles
Le RUT230 prend en charge un large éventail de protocoles réseau et industriels comprenant TCP, UDP, IPv4, IPv6, ICMP, DHCP, DNS, NTP, HTTP, HTTPS, FTP, SMTP, ARP, PPP, PPPoE, SSH, Telnet, SNMP, MQTT et UPNP.
Cette compatibilité étendue facilite son intégration dans des architectures industrielles, des systèmes de télémétrie, des plateformes IoT ou des infrastructures de supervision distribuées.
Gestion et supervision
L’administration peut être effectuée via une interface Web, SSH, SMS, SNMP, JSON-RPC ou FOTA. Cette diversité de méthodes de gestion simplifie les opérations de maintenance, de diagnostic et de mise à jour à distance.
La compatibilité avec le système de gestion à distance RMS de Teltonika permet de superviser des flottes d’équipements distribués depuis une plateforme centralisée.
Fonctionnalités avancées
Le système d’exploitation RutOS, basé sur OpenWrt Linux, apporte de nombreuses fonctions avancées adaptées aux déploiements industriels. Le routeur prend notamment en charge les VLAN, le routage statique et dynamique, les filtres Web, la gestion de plusieurs PDN et les mécanismes d’inspection de liaison réseau.
Des fonctions de surveillance automatique telles que Ping Reboot, Periodic Reboot, Wget Reboot, LCP et ICMP permettent de restaurer automatiquement la connectivité en cas d’incident réseau
Indicateurs LED
Plusieurs indicateurs lumineux facilitent le diagnostic local de l’équipement. Le routeur dispose notamment de cinq LED de puissance du signal cellulaire, de deux indicateurs de type de connexion, de deux LED Ethernet et d’un voyant d’alimentation.
Sécurité
Le routeur RUT230 embarque un pare-feu avancé avec règles personnalisables, NAT, NAT‑T, DMZ et aides NAT pour différents protocoles. La configuration est extensible via l’interface en ligne de commande.
Les communications sécurisées reposent sur OpenVPN, IPsec, GRE, PPTP, L2TP, SSTP, Stunnel et DMVPN. Le système intègre également des mécanismes de prévention contre les attaques DDoS et différents types de scans de ports.
L’authentification peut s’appuyer sur des clés prépartagées, des certificats numériques et des certificats X.509.
Alimentation & consommation
Son alimentation s’effectue via un connecteur industriel 4 broches acceptant une tension continue de 9 à 30 VDC, avec une consommation électrique inférieure à 5 W.
Installation
Avec seulement 83 × 25 × 74 mm pour un poids d’environ 130 g, le RUT230 se distingue par un encombrement réduit facilitant le déploiement dans des armoires ou coffrets de petite taille.
Son boîtier en aluminium avec panneaux plastiques est conçu pour les environnements industriels et peut être monté sur rail DIN. L’appareil fonctionne dans une plage de température comprise entre -40 °C et +75 °C.
Spécifications
| Mobile | |
| Module mobile | 3G : jusqu’à 14,4 Mbps ; 2G : jusqu’à 236,8 kbps |
| État | Intensité du signal (RSSI), EC / IO, RSCP, octets envoyés / reçus |
| SMS | État des SMS, configuration des SMS, envoi / lecture de SMS via HTTP POST / GET, e-mail vers SMS, SMS vers e-mail, SMS vers HTTP, SMS vers SMS, SMS programmés, réponse automatique aux SMS, SMPP |
| Liste Noire / blanche (en option) | Liste Noire / blanche de l’opérateur |
| PDN multiples (en option) | Possibilité d’utiliser différents PDN pour l’accès et les services réseau multiples |
| Sans fil | |
| Mode(s) sans fil | IEEE 802.11b / g / n, point d’accès (AP), station (STA) |
| Wi-Fi | WPA2-Enterprise (avec serveur RADIUS externe / interne), WPA2-PSK, WPA-PSK, WEP, filtrage MAC |
| Sécurité Wi-Fi | WPA2-Enterprise : PEAP, TLS, TTLS, AES-CCMP, TKIP, modes de chiffrement automatiques, isolation des clients |
| SSID | Mode(s) SSID masqué et contrôle d’accès basé sur l’adresse MAC |
| Utilisateurs Wi-Fi | Jusqu’à 50 connexions simultanées |
| Hotspot | Portail captif (Hotspot), serveur RADIUS interne / externe, page d’accueil personnalisable intégrée |
| Ethernet | |
| WAN | 1 port WAN (configurable en LAN), 10/100 Mbps, conforme aux normes IEEE 802.3 et IEEE 802.3u, prise en charge de l’auto MDI / MDIX |
| LAN | 1 port LAN, 10/100 Mbps, conforme aux normes IEEE 802.3 et IEEE 802.3u, prise en charge de l’auto MDI / MDIX |
| Réseau | |
| Routage | Routage statique, routage dynamique (en option : BGP, OSPF v2, RIP v1 / v2) |
| Protocole(s) réseau | TCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, FTP, SMTP, SSL v3, TLS, ARP, VRRP, PPP, PPPoE, UPnP, SSH, DHCP, Telnet, SNMP, MQTT, Wake-on-LAN (WOL) |
| VoIP | Assistants NAT pour les protocoles H.323 et SIP-ALG, permettant le routage approprié des paquets VoIP |
| Surveillance de la connexion | Redémarrage par ping, redémarrage périodique, LCP et ICMP pour la vérification des liaisons, Wget |
| Pare-feu | Redirections de ports, règles de trafic, règles personnalisées |
| DHCP | Attribution d’adresses IP statiques et dynamiques, DHCP Relay |
| QoS | File d’attente de priorité du trafic par source / destination, service, protocole ou port, WMM, 802.11e |
| DDNS | Compatible avec plus de 25 fournisseurs de services ; d’autres peuvent être configurés manuellement |
| Secours réseau | Options VRRP, WAN mobile, filaire et Wi-Fi, chacune pouvant servir de connexion de secours grâce au basculement automatique |
| Équilibrage de charge | Répartissez votre trafic Internet sur plusieurs connexions WAN |
| NetSnapper (en option) | Gestion de la connexion mobile, client VPN avec compression des données (non disponible dans le micrologiciel standard) |
| SSHFS (en option) | Possibilité de monter un système de fichiers distant via le protocole SSH (non disponible dans le micrologiciel standard) |
| Sécurité | |
| Authentification | Clé prépartagée, certificats numériques, certificats X.509 |
| Pare-feu | Les règles de pare-feu prédéfinies peuvent être activées via l’interface Web ; configuration illimitée du pare-feu via CLI ; DMZ ; NAT ; NAT-T |
| Prévention des attaques | Prévention des attaques DDoS (protection contre les inondations SYN, prévention des attaques SSH et HTTP / HTTPS), prévention des analyses de ports (SYN-FIN, SYN-RST, X-mas, indicateurs NULL, analyses FIN) |
| Sécurité Wi-Fi | WPA2-Enterprise : PEAP, EAP-TLS, TLS, TTLS, AES-CCMP, TKIP, modes de chiffrement automatiques, isolation des clients |
| VLAN | Séparation des VLAN basée sur des balises |
| Contrôle du quota mobile | Configuration de limites de données personnalisées pour la carte SIM |
| Filtrage Web | Liste Noire pour bloquer les sites Web indésirables, liste blanche pour n’autoriser que les sites spécifiés |
| Contrôle d’accès | Contrôle flexible de l’accès aux paquets TCP, UDP et ICMP, filtrage des adresses MAC |
| VPN | |
| OpenVPN | Plusieurs clients et un serveur peuvent fonctionner simultanément ; 12 méthodes de chiffrement |
| Chiffrement OpenVPN | DES-CBC, RC2-CBC, DES-EDE-CBC, DES-EDE3-CBC, BX-CBC, AES-192-CBC |
| IPsec | IKEv1, IKEv2, prise en charge de jusqu’à 5 tunnels VPN IPsec (instances), avec 5 méthodes de chiffrement (DES, 3DES, AES128, AES192, AES256) |
| GRE | Tunnel GRE |
| PPTP, L2TP | Les services client / serveur peuvent fonctionner simultanément |
| Stunnel | Proxy conçu pour ajouter la fonctionnalité de chiffrement TLS aux clients et serveurs existants, sans aucune modification du code des programmes |
| SSTP | Prise en charge d’une instance cliente SSTP |
| Surveillance et gestion | |
| Interface Web | HTTP / HTTPS, état, configuration, mise à jour du micrologiciel, CLI, dépannage, journal système, journal du noyau |
| FOTA | Mise à jour du micrologiciel depuis le serveur, notification automatique |
| SSH | SSH (v1, v2) |
| SMS | État des SMS, configuration des SMS, envoi / lecture de SMS via HTTP POST / GET |
| TR-069 (en option) | OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly Technologies, AVSystem |
| MQTT | Broker MQTT, éditeur MQTT |
| SNMP | SNMP (v1, v2, v3), trap SNMP |
| JSON-RPC | API d’administration via HTTP / HTTPS |
| Modbus | État / contrôle Modbus TCP |
| RMS | Système de gestion à distance Teltonika (RMS) |
| Caractéristiques du système | |
| Processeur | Atheros Hornet, MIPS 24Kc, 400 MHz |
| RAM | 64 Mo, DDR2 |
| Mémoire Flash | 16 Mo de mémoire Flash SPI |
| Micrologiciel et configuration | |
| Interface Web | Mise à jour du micrologiciel à partir d’un fichier, vérification du micrologiciel sur le serveur, profils de configuration, sauvegarde de la configuration, point de restauration |
| FOTA | Mise à jour du micrologiciel / de la configuration depuis le serveur |
| RMS | Mise à jour du micrologiciel / de la configuration pour plusieurs appareils |
| Conservation de la configuration | Mise à jour du micrologiciel sans perte de la configuration actuelle |
| Personnalisation du micrologiciel | |
| Système d’exploitation | Système d’exploitation Linux basé sur OpenWrt (RUTOS) |
| Langages de programmation pris en charge | BusyBox Shell, Lua, C, C++ |
| Outils de développement | Package SDK fourni avec un environnement de compilation |
| Entrée(s) et sorties | |
| Entrée(s) | 1 entrée numérique non isolée (sur le connecteur d’alimentation à 4 broches) |
| Sortie(s) | 1 sortie numérique à collecteur ouvert (30 V, 300 mA, sur le connecteur d’alimentation à 4 broches) |
| Événements | SMS, e-mail, RMS |
| Alimentation | |
| Connecteur | Prise d’alimentation CC industrielle à 4 broches |
| Plage de tension d’entrée | 9 à 30 V CC (prise industrielle à 4 broches), protection contre l’inversion de polarité, protection contre les surtensions > 33 V CC (10 µs max.) |
| PoE (passif) | PoE passif sur les paires de fils inutilisées (disponible à partir de la révision matérielle 0007 et du numéro de lot 0010). Possibilité d’alimentation via le port LAN ; non compatible avec les normes IEEE 802.3af et 802.3at |
| Consommation électrique | < 5 W |
| Interfaces physiques | |
| Ethernet | 2 ports RJ45, 10/100 Mbps |
| E/S | 1 entrée numérique, 1 sortie numérique avec connecteur d’alimentation à 4 broches |
| LED’s | 3 voyants d’état du type de connexion, 5 voyants d’intensité du signal, 2 voyants d’état LAN, 1 voyant d’alimentation |
| SIM | 1 emplacement SIM (Mini-SIM – 2FF), 1,8 V / 3 V |
| Alimentation | Connecteur CC à 4 broches avec 2 entrées / sorties numériques configurables |
| Antennes | 1 connecteur SMA pour la 3G, 1 connecteur RP-SMA pour l’antenne Wi-Fi |
| Bouton Reset | Bouton de restauration de la configuration d’usine |
| Caractéristiques physiques | |
| Matériau du boîtier | Boîtier en aluminium, panneaux en plastique |
| Dimensions | 83 mm × 74 mm × 25 mm (hauteur × largeur × profondeur) |
| Poids | 125 g |
| Options de montage | Fentes de montage sur rail DIN en dessous et sur le côté |
| Caractéristiques environnementales | |
| T° de fonctionnement | −40 °C à 75 °C |
| Humidité de fonctionnement | 10 % à 90 % sans condensation |
| Indice de protection | IP30 |
| Certifications | |
| Certificats | CE / RED, EAC, RoHS, DEEE |
| Normes CEM | |
| Normes | Draft ETSI EN 301 489-1 V2.2.0, Draft ETSI EN 301 489-19 V2.1.0, Draft ETSI EN 301 489-52 V1.1.0 |
| ESD | EN 61000-4-2:2009 |
| RS | EN 61000-4-3:2006 + A1:2008 + A2:2010 |
| EFT | EN 61000-4-4:2012 |
| Protection contre les surtensions | EN 61000-4-5:2006 |
| CS | EN 61000-4-6:2009 |
| Creux et interruptions de tension | EN 61000-4-11:2004 |
| Normes RF | |
| Normes | EN 300 328 V2.1.1, EN 301 511 V12.5.1, EN 301 908-1 V11.1.1, EN 301 908-2 V11.1.1 |
| Normes de sécurité | |
| Normes | IEC 60950-1:2005 (2e édition) + A1:2009 + A2:2013 ; EN 50665:2017, EN 62311:2008 |


Avis
Il n’y a pas encore d’avis.